субота, 17.10.2026, 08:53 -> 09:50

Претворили замрзиваче у рерне, тоне хране уништене – ко стоји иза незапамћеног хакерског напада у Француској
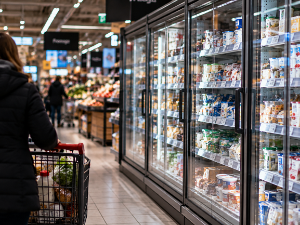
Замрзивачи који греју уместо да хладе, покварена храна и празне полице – последице су сајбер-напада на готово 700 супермаркета у Француској. Хакери су искористили безбедносне пропусте у расхладним системима, а истражитељи испитују ко стоји иза напада који би трговинске ланце могао да кошта десетине милиона евра.
Непосредно пре поноћи прошле недеље, дигитални термостати који контролишу расхладне витрине у стотинама супермаркета широм Француске почели су да показују нагли раст температуре.
У "бизарном и незапамћеном" сајбер-нападу, хакери су даљински изменили подешавања температуре на хиљадама замрзивача, фрижидера и расхладних витрина, подижући је са чак минус 27 степени Целзијуса на више од 50 степени.
Током наредних четири до шест сати, храна у њима најпре се одмрзла, а затим је постепено почела да се кува.
Запослени који су рано ујутру дошли да допуне полице испричали су да их је, када су отворили замрзиваче, запљуснуо талас врелог ваздуха, као да су отворили рерну.
Један супермаркет у Нормандији пријавио је да је температура у појединим замрзивачима достигла чак 80 степени. У неким продавницама екстремно загревање изазвало је пожаре, активирало система за гашење пожара, али и штету од поплаве.
"Била је то катастрофа", рекао је један радник великог супермаркета "Интермарше" у југозападном предграђу Париза.
"Температуру у нашим замрзивачима подигли су на 62 степена. Све смо морали да бацимо. Толика количина хране је пропала", додао је он.
Након што су уклонили тоне покварених намирница, запослени су у понедељак радили готово до поноћи како би наручили нову робу и поново напунили полице.
Око 700 продавница било мета сајбер-напада
Иако су руководиоци продавница у почетку мислили да је реч о појединачним кваровима, убрзо је постало јасно да је до 700 продавница било мета сајбер-напада.
Међу погођенима су супермаркети трговинских ланаца "Интермарше", "Кооператив У", "Карфур", "Леклерк" и "Монопри", као и бројне мање независне продавнице.
Доминик Шелшер, председник компаније "Кооператив У", рекао је да је нападнуто 80 од укупно 2.000 супермаркета тог ланца.
"Ово је потпуно незапамћен, неочекиван и изузетно озбиљан напад. Током читаве професионалне каријере никада нисам видео ништа слично", изјавио је видно потресени директор за француски радио.
Париско јавно тужилаштво одмах је покренуло истрагу о најновијем у низу сајбер-напада због којих је Француска постала земља највише погођена хакерским нападима у Европи.
Саботажа или доказивање хакерских способности
Жером Билоа, партнер у компанији за сајбер-безбедност и технологију "Вејвстоун", оценио је да напад има обележја политичке саботаже.
"Два највероватнија сценарија јесу да је реч о групи младих људи или активиста који су желели да униште неколико замрзивача како би показали шта умеју или да је реч о нападу чији је циљ дестабилизација, односно о ономе што називамо саботажом, иза које стоје државни актери из земље или иностранства", рекао је Билоа.
Према његовим речима, начин извођења напада указује да је вероватније реч о покушају дестабилизације.
"Циљ таквог напада је да становништву пошаље поруку да није безбедно, да створи утисак да се држава распада и да на крају изазове страх", објаснио је.
Како је изведен хакерски напад
Хакери су преузели контролу над управљачким уређајима данске компаније "Данфос", који регулишу рад фрижидера и замрзивача.
Већина расхладних витрина у супермаркетима повезана је са интернетом како би било омогућено даљинско одржавање и слање упозорења у случају квара.
Први резултати истраге указују на то да су хакери искључили алармне системе пре него што су изменили подешавања термостата или су продужили програм одмрзавања за неколико сати како би избегли активирање аларма.
Компанија "Данфос" саопштила је да је још прошле године открила безбедносне пропусте и да је "одавно препоручивала" клијентима да инсталирају ажурирања или замене застареле системе који више немају техничку подршку.
Како је наведено, погођени расхладни уређаји користили су застарели софтвер.
У данима након првог таласа напада, француска Национална агенција за безбедност информационих система (АНССИ) потврдила је да су нападнути и супермаркети који користе управљачке уређаје још две компаније.
Застарели софтвер и фабричке лозинке омогућили напад
Марта Рибчињска, стручњакиња и истраживачица у области сајбер-безбедности, рекла је да је пронашла ранија безбедносна упозорења о старим замрзивачима у супермаркетима који користе застарели софтвер, али и о новијим моделима чији софтвер није ажуриран.
"Неки од тих замрзивача већ годинама нису имали подршку произвођача, а постојала су и обавештења да их треба заменити. Други су били новији, али софтвер није ажуриран", навела је Рибчињска.
"Хакери су пронашли те слабости и искористили их", додала је она.
Према њеним речима, изгледа да су многи замрзивачи користили фабрички подешене лозинке.
"Хакери су могли да измене или искључе упозорења, тако да су продавнице схватиле шта се догодило тек када је први запослени ујутру дошао и видео насталу штету", објаснила је.
Најновији сајбер-напад у Француској подсећа на сличан инцидент који се догодио у Сједињеним Државама у августу.
Тада су повезани фрижидери и замрзивачи у десетак продавница намењених снабдевању припадника војске, смештених у војним базама, током ноћи неочекивано започели циклусе одмрзавања, што је довело до огромних губитака хране.
Француска међу највећим метама хакера
Према подацима компаније за сајбер-безбедност и управљање ризицима "Апгард", Француска је највише погођена хакерским нападима у Европи када се посматра количина података које су хакери открили.
Током последње три године, хакери су упали у француски здравствени систем, државну агенцију за запошљавање, Националну агенцију за лична документа (АНТС), као и у системе већине великих мобилних оператера.
Овог лета, у низу сајбер-напада на Министарство економије и финансија, украдени су лични и порески подаци 678.000 пореских обвезника.
Билоа сматра да Француска касни у решавању проблема сајбер-безбедности и да још није усвојила одговарајуће мере за примену европског Акта о сајбер-отпорности из 2024. године, којим су уведени обавезни безбедносни стандарди за уређаје повезане са интернетом.
"То није политички спорно питање и сви се слажу око њега, али се стално одлаже јер увек постоји неки хитнији закон или неслагања око амандмана. То је довело до катастрофалних последица", рекао је.
Штета би могла да достигне десетине милиона евра
Париско тужилаштво поверило је истрагу специјализованој јединици за борбу против сајбер-криминала, али Билоа упозорава да би проналажење починилаца могло да потраје.
"Могуће је да ће на крају бити идентификовани, али би могле да прођу недеље, ако не и месеци, пре него што будемо сигурни, јер хакери знају како да прикрију трагове", објашњава Билоа.
Рибчињска је додала да могућност откривања починилаца зависи од њиховог нивоа стручности.
"Ако је реч о неколицини младих људи, то је лакше, јер вероватно нису размишљали о уклањању трагова. Ако су професионалци, ситуација је сложенија и истрага ће трајати дуже. Ако се налазе у страној земљи, биће изузетно тешко", навела је.
Укупна штета од сајбер-напада још није процењена, али је Тијери Котијар, генерални директор "Интермаршеа", рекао да би губици могли да достигну "десетине милиона евра".
Трговинске компаније сматрају да осигурање вероватно неће покрити ту штету.
"Ово је бизарна прича", оценио је Билоа.
Према његовим речима, одговорност деле супермаркети, компаније које као подизвођачи одржавају расхладну опрему и произвођачи софтвера.
"Али на крају се све своди на замрзиваче који су повезани са интернетом, а нису адекватно заштићени. То мора да буде упозорење свима", закључио је Билоа.